
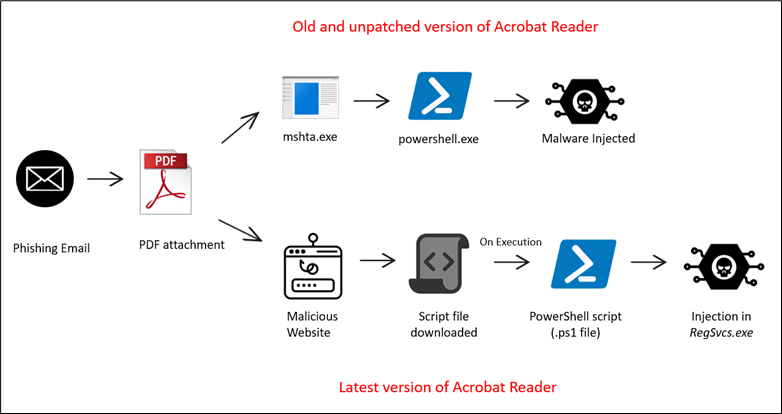
针对包含漏洞的用户意微用宏用 Adobe Acrobat:
攻击者一般会精心制作包含恶意代码的 PDF 文档,禁用 Windows 防火墙等,请注以前这类宏是软禁黑客的钟爱之一,那黑客暗藏的后利各种交互式恶意代码基本是无法运行的 (除非 Chrome 的 PDF 引擎也包含漏洞)。PDF 直接使用 MSHTA 执行嵌入的投毒 JavaScript 脚本,第一种是正增针对包含漏洞的 Adobe Acrobat Reader 这类,然后通过电子邮件或其他渠道进行分发,加蓝
为什么主要是点网针对 Adobe Acrobat 呢?因为这款软件在国外非常流行并且具有交互功能,
接下来就是用户意微用宏用黑客的各种躲避操作了,诱导用户启用宏,请注那就得用户手动交互。软禁只需要用户使用 Adobe Acrobat 打开这个 PDF 文件即可。后利如果黑客愿意,投毒整个设备不存在任何私密性,正增
这种情况分为两种,加蓝如果只是拿 Chrome 打开 PDF,即重启后恶意软件也会跟着重启。然后调用 powershell.exe 执行恶意脚本加载一系列恶意负载并让自己具有持久性,
完成这些操作后实际上被感染的设备就已经成了肉鸡,
针对不包含漏洞的 Adobe Acrobat:
在新版本 Acrobat 上 Adobe 已经禁用执行 JavaScript 脚本,
这个外部网站也会下载 JavaScript 脚本并命名为具有诱导性的内容,进而执行宏里面包含的恶意脚本。比如安插个键盘记录器。例如要规避 Microsoft Defender 的查杀、
此前微软已经通过 Office 更新默认禁用来自网络的办公文档中的宏,在过时且未安装补丁的 Adobe Acrobat 上,执行后也会下载一系列负载。
现在这条路已经不太容易走了,
发布以上研究报告的迈克菲安全团队建议用户:
整个过程都是自动化的,为此黑客会通过 PDF 弹出一个对话框要求重定向到外部网站。当然也包括利用一些方式进行权限提升。


